Domain per-boot.de kaufen?
Wir ziehen mit dem Projekt
per-boot.de um.
Sind Sie am Kauf der Domain
per-boot.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain per-boot.de kaufen?
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
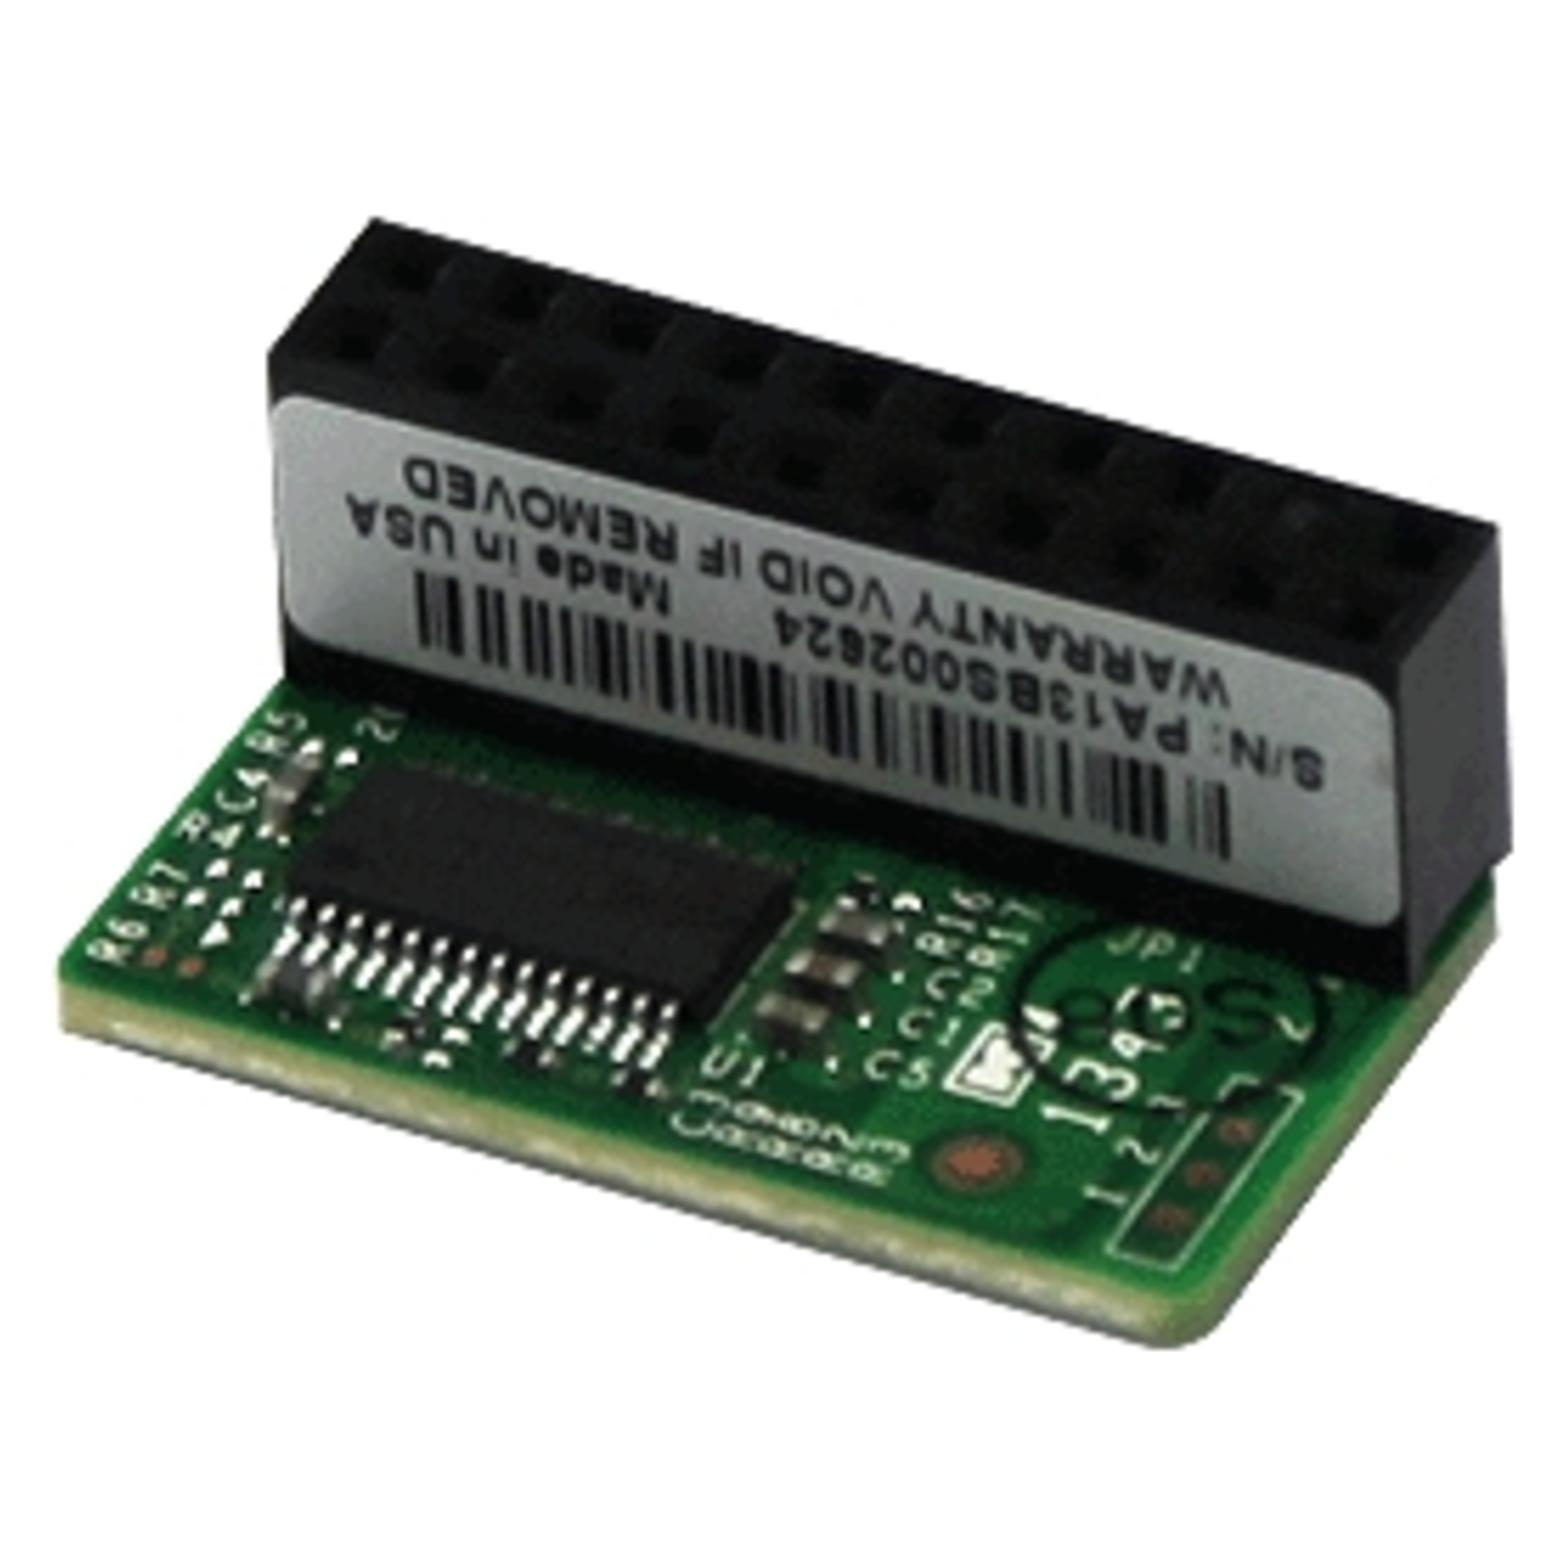
Ähnliche Suchbegriffe für Tpm
Top-Angebote
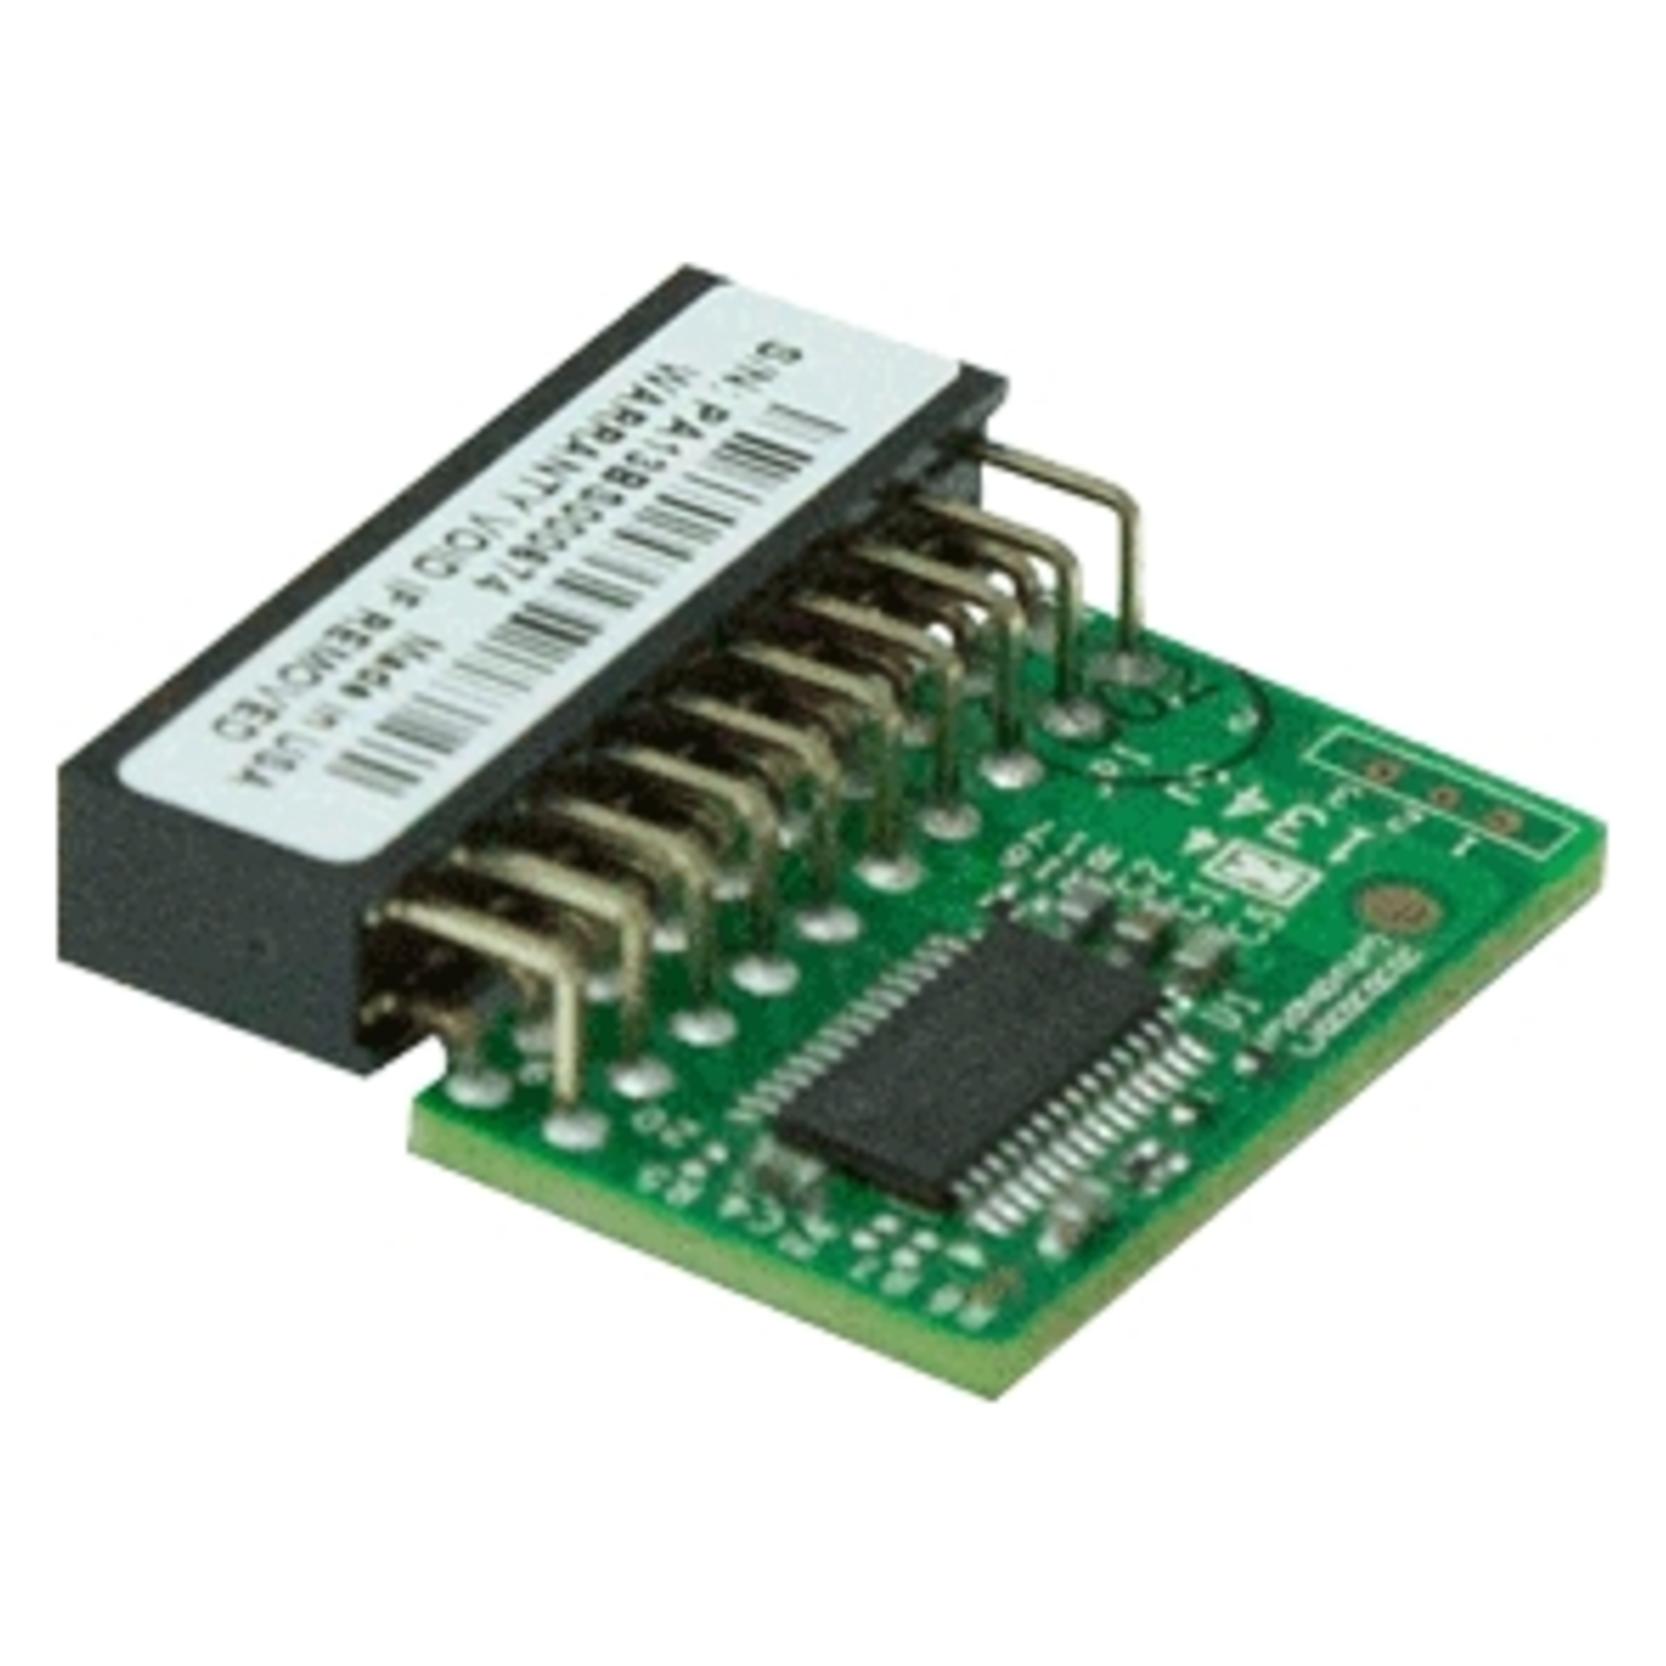
Produkte zum Begriff Tpm:
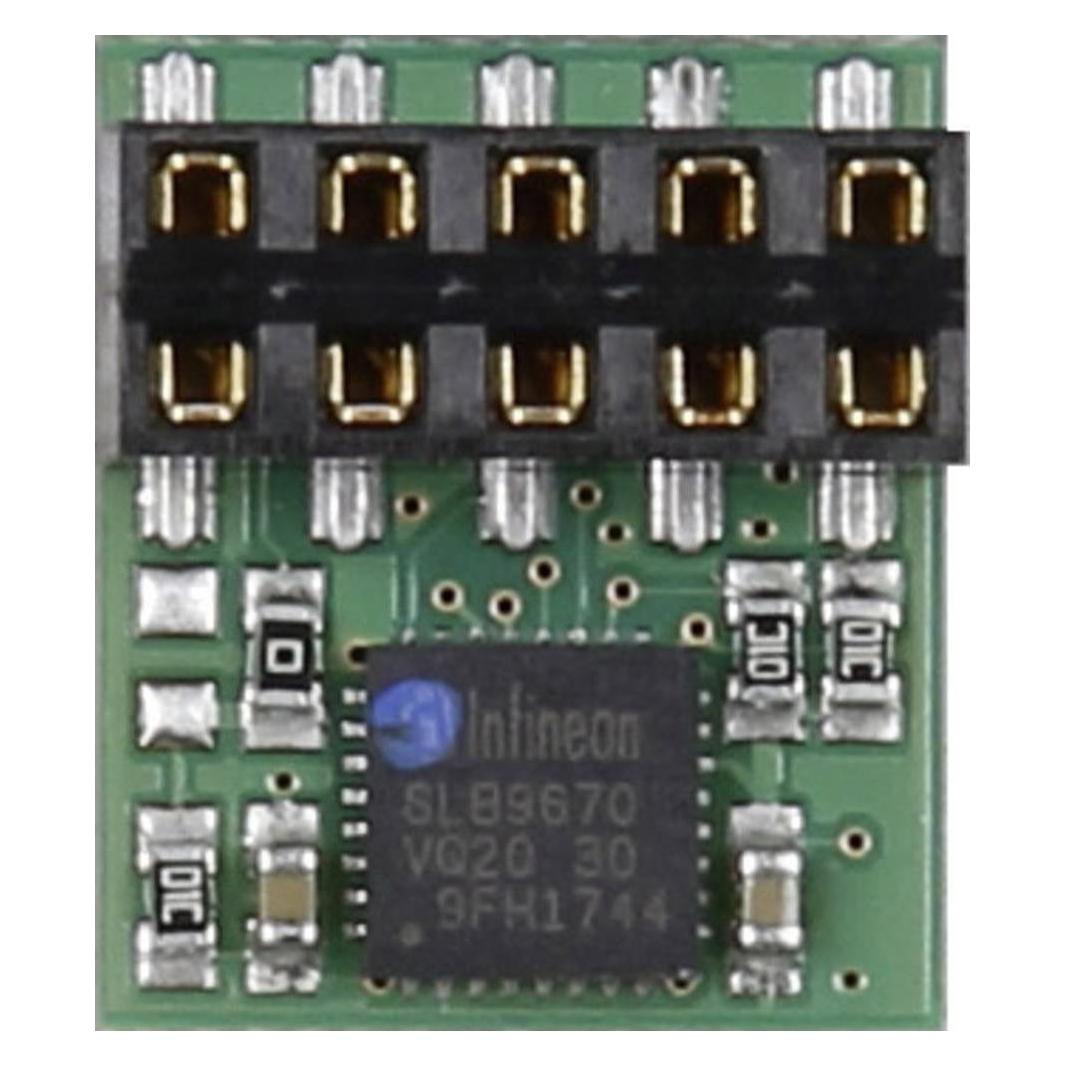

-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.